Uygulama kaynağı nasıl doğrulanır: mağaza, dosya, profil
Betroy alt bilgisindeki Android ve iOS bağlantıları uygulama dosyasına değil, iki faktörlü doğrulama rehberine gidiyor. Uygulama kaynağı sıralaması ve mağaza kontrolü anlatılıyor.
Bir sitenin alt bilgisinde "Android" ve "iOS" yazan iki bağlantı görüldüğünde akla ilk gelen, iki uygulama indirme sayfasıdır. 4 Kasım 2026'da Betroy'un alt bilgisinde okunan iki bağlantı başka bir şeye çıktı. Etiketin söylediği ile bağlantının gittiği yer arasındaki bu fark, bir uygulama kaynağı doğrulanırken bakılacak ilk şeyi gösteriyor: adresin ve mağaza kaydının okunması gerekiyor, ad yeterli sayılmaz.
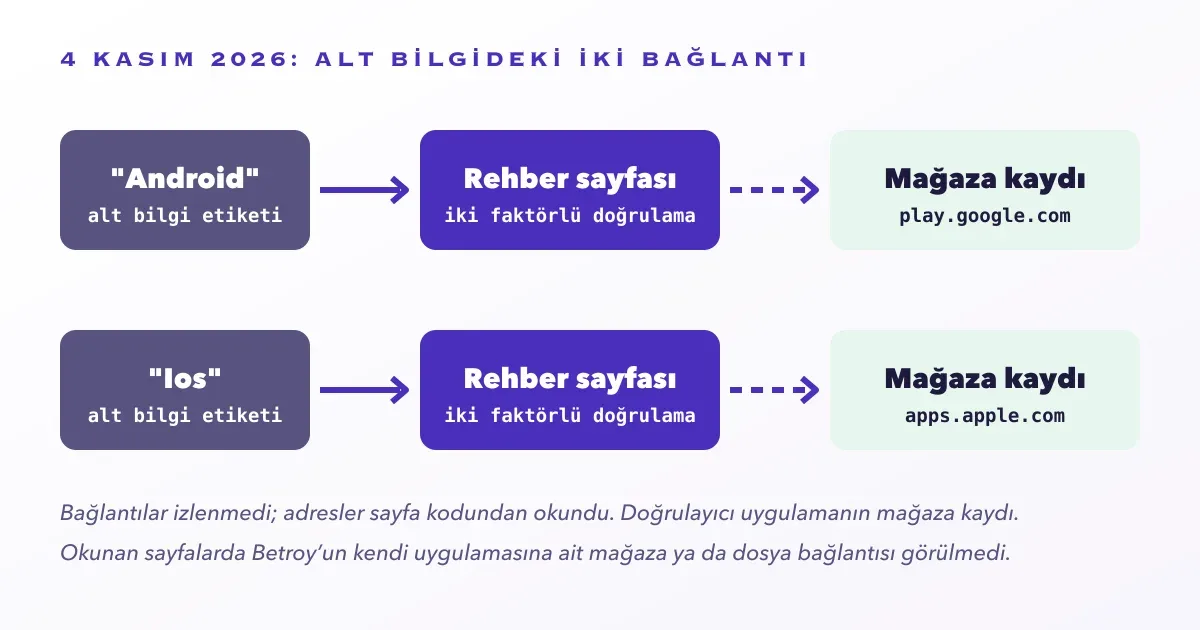
4 Kasım 2026'da okunan Android ve iOS bağlantıları
Betroy'un betroy193.com adresindeki yardım sayfalarının alt bilgisinde "GÜVENLİK" başlığı altında iki bağlantı yer alıyor: "Android" ve "Ios". Bağlantılar girişsiz açıldı. İkisi de aynı metne çıktı: Google Authenticator ile iki faktörlü doğrulamanın nasıl etkinleştirildiğini anlatan adım adım bir rehber.
Rehberdeki "indirmek için tıklayınız" ifadesinin bağlantı adresleri sayfa kodundan okundu, bağlantılar izlenmedi. Android sayfasında adres play.google.com altındaki bir Google Play kaydına, iOS sayfasında ise apps.apple.com altındaki bir App Store kaydına gidiyor; iOS adresinde google-authenticator ifadesi açıkça yazıyor. Yani iki bağlantı bir uygulama dosyasının adresini taşımıyor; doğrulayıcı uygulamanın platform mağazasındaki sayfasına gidiyor.
Okunan sayfalarda Betroy'un kendi mobil uygulamasına ait bir mağaza ya da dosya bağlantısı görülmedi. Bu, böyle bir uygulamanın olmadığı anlamına gelmez; yalnızca bu notun bakış alanını belirler. Bir uygulama iddiasıyla karşılaşıldığında aşağıdaki sıra kullanılır.
Bu örnekten çıkan ders, etiket ile içerik arasındaki farkın bir uygulama kaynağı sorusuna da taşınmasıdır. "Android" yazan bir bağlantı bir Android uygulaması vaat eder, ama vaadin neye çıktığı adrese bakılarak anlaşılır. Aynı özen, adres çubuğundaki alan adı için de gösterilir.
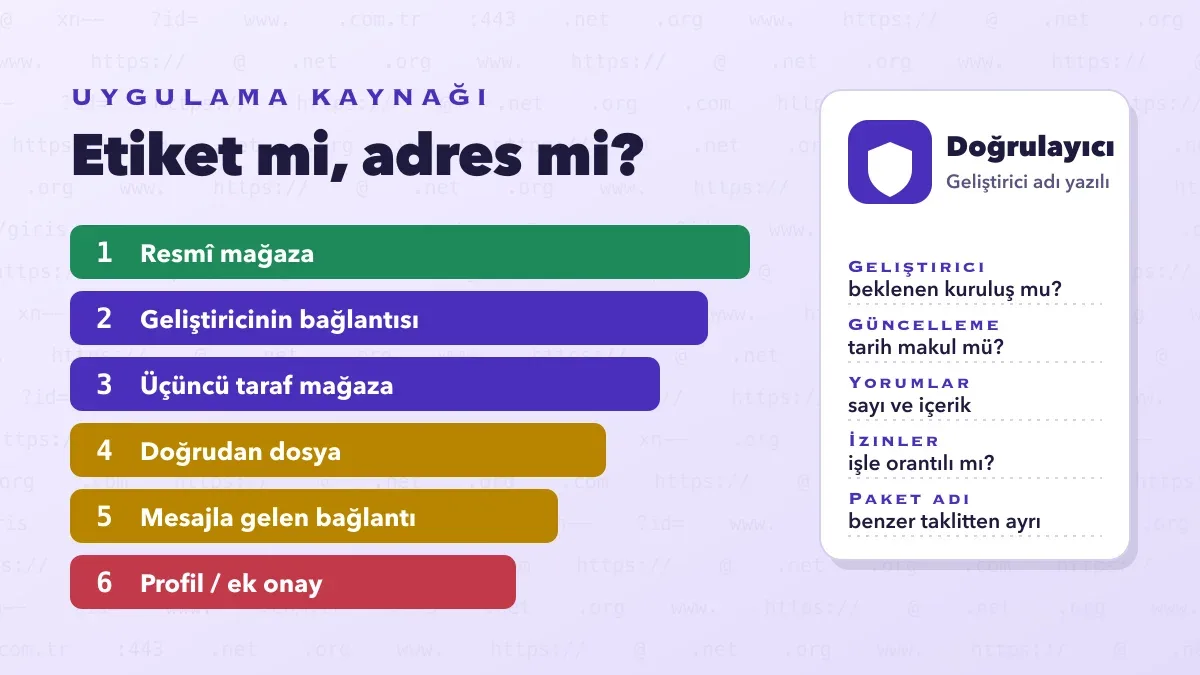
Uygulama kaynağı sıralaması
Kaynaklar, doğrulanabilirliklerine göre sıralanır. Yukarıdakiler ne zaman ve kim tarafından yüklendiğini gösterme gücü yüksek olanlardır.
| Sıra | Kaynak | Doğrulanabilirlik | Dikkat edilecek nokta |
|---|---|---|---|
| 1 | Platformun resmî mağazası (Google Play, App Store) | Geliştirici hesabı, yayın tarihi, sürüm geçmişi görünür | Benzer adlı taklitler de mağazada bulunabilir |
| 2 | Geliştiricinin kendi sayfasından mağazaya giden bağlantı | Mağaza kaydı ile sayfa karşılıklı bakılabilir | Sayfanın kendisinin doğru adreste olması gerekir |
| 3 | Üçüncü taraf uygulama mağazası | Kaynağın kendi denetimine bağlıdır | Kayıt, güncelleme ve inceleme politikası araştırılır |
| 4 | Doğrudan dosya indirme (APK, kurulum paketi) | Zayıf: dosyanın nereden çıktığı görülmez | Android'de "bilinmeyen kaynaklardan yükleme" izni gerekir |
| 5 | Mesaj, QR ya da kısa bağlantı ile gelen indirme bağlantısı | Çok zayıf | Bağlantı kaynağı belirsizdir |
| 6 | Profil, sertifika ya da ek onay isteyen kurulum | Çok zayıf | Ek onay adımları atlanmaz |
Google'ın Play Protect'e ilişkin yardım ve geliştirici sayfaları, Play dışı kaynaklardan gelen uygulamaların yükleme sırasında bilinen zararlı örneklerle karşılaştırıldığını ve uygulama verisinin kullanıcı kabul ederse analiz için Google'a gönderilebildiğini anlatıyor. Çevrimiçi kaynaklardan gelen bir uygulama hassas izin istiyorsa Play Protect yüklemeyi otomatik engelleyebiliyor. Bu koruma ek bir katmandır ve hiçbir zaman kaynağın yerine geçmez; her zararlı uygulamayı yakalamayabilir.
Mağaza sayfasında bakılacak beş şey
Mağaza sayfası bulunduğunda bile kayıt sorgulanır. Beş soru yeterli olur.
- Geliştirici adı. Beklenen kuruluşla aynı mı ve harf harf aynı mı?
- Geliştiricinin web sitesi. Mağaza kaydındaki adres kayıtlı adı beklenen alan adıyla uyuşuyor mu?
- Yayın ve güncelleme tarihi. Bir hizmet yıllardır varken uygulaması birkaç gün öncesine ait görünüyorsa neden sorulur.
- İndirme ve değerlendirme sayısı. Çok az yorumlu bir kayıt, yaygın bir uygulamanın kopyası olabilir.
- İstenen izinler. Bir doğrulayıcı uygulamanın kişi listesi ya da konum izni istemesi için olağan bir neden görünmez; izin listesi uygulamanın işiyle karşılaştırılır.
Paket adı ve mağaza numarası da kayıtla birlikte okunur. Android'de paket adı, iOS'ta mağaza numarası bir uygulamayı benzersiz kılar; benzer adlı taklitler bu alanlarda ayrışır. Aynı kaydı bir kez doğruladıktan sonra, mağaza sayfasının adresi yer imine ya da günlüğe yazılır.
Güncelleme de kaynaktan gelir
Uygulamanın nereden kurulduğu, güncellemeleri nereden alacağını da belirler. Mağazadan kurulan bir uygulama güncellemeyi aynı mağazadan alır ve sürüm geçmişi mağaza kaydında görünür. Doğrudan dosyadan kurulan bir uygulama çoğu zaman güncellenmez ya da güncellemeyi dosyayı sağlayan kişiden bekler. Eski sürüm, bilinen açıklarla kalabilir. Uygulama kaynağı böylece yalnızca ilk kurulumun değil, uygulamanın bütün ömrünün sorusudur.
Doğrulayıcı uygulamada kaynak neden daha önemlidir
Rehberin konusu olan türden bir doğrulayıcı uygulama, hesabın ikinci anahtarını tutar. Rehber, sitede gösterilen "kurulum anahtarı"nın kopyalanıp uygulamaya yapıştırılmasını ve uygulamanın 30 saniyede bir yenilenen altı haneli kod üretmesini anlatıyor. Kurulum anahtarı bir sırdır: yalnızca doğrulayıcı uygulamaya girilir, başka bir forma, mesaja ya da "destek"e yazılmaz.
Taklit bir doğrulayıcı uygulama, yapıştırılan anahtarı kendi sunucusuna gönderebilir. Bu yüzden doğrulayıcı uygulamanın kaynağı, sıradan bir uygulamanın kaynağından daha sıkı denetlenir. Rehberin gösterdiği mağaza adreslerinin gerçekten Google Authenticator'a ait kayıtlara çıktığı ise, mağaza sayfasında geliştirici adı ve paket adı ile sınanır.
Uygulama bir mesajla önerilirse
Mesaj Betroy adına "yeni uygulamamızı indirin" diyorsa, 4 Kasım 2026'da okunan sayfalarda böyle bir uygulamanın bağlantısı bulunmadığı akılda tutulur. Mesajdaki bağlantı açılmaz. Uygulamanın var olup olmadığı, sitenin kendi kanallarından ve iki bağımsız kanalla sorulur; ancak iki kanal aynı mağaza kaydını söylüyorsa kayıt açılır. Kayıt, yukarıdaki beş soruyla yeniden süzülür.
Yükleme bittikten sonra da izinler gözden geçirilir. Gereksiz görünen bir izin verilmişse geri alınır; uygulama beklenmedik bir bildirim ya da oturum isteği gösteriyorsa kaldırılır.
Kurulumdan sonra ayarlar sekmesi bir kez daha açılır. Uygulamaya verilen izinler gözden geçirilir; gereksiz görünen bir izin kapatılabilir ve uygulama bundan sonra da çalışıyorsa izin gerekli değildi demektir. Beklenmedik bir bildirim ya da oturum isteği gelirse uygulama kaldırılır ve kaynağı yeniden sorgulanır.
Kaynak güvenliği için kısa kontrol listesi
Yukarıdakiler on saniyelik bir listeye sığar. Kurulum düğmesine basılmadan önce şu sıra izlenir: bağlantı hangi kayıtlı ada gidiyor, mağaza kaydındaki geliştirici beklenen kuruluşla uyuşuyor mu, kaydın tarihi ve yorum sayısı mantıklı mı, istenen izinler işle orantılı mı. Dört sorunun biri bile belirsizse kurulum beklemeye alınır ve iki bağımsız kanaldan biri aranır. Kurulumdan sonra ilk açılışta uygulamanın gösterdiği ekranlar da kayıtla karşılaştırılır; mağaza kaydı bir doğrulayıcıyı tarif ediyorsa ilk ekran oyun ya da bahis arayüzü olmamalıdır.
Kaynak ve sınırlar
Sayfaların bağlantıları 4 Kasım 2026'da girişsiz okundu; bağlantıların hedefleri izlenmedi, adresleri sayfa kodundan alındı. Mağaza kayıtlarının içeriği bu notta doğrulanmadı. Play Protect bilgileri Google'ın yardım ve geliştirici sayfalarındaki genel açıklamalara dayanıyor. Bu yazı hiçbir uygulamanın güvenli olduğunu söylemez.
Sık sorulan sorular
Betroy alt bilgisindeki Android ve iOS bağlantıları uygulama indirme sayfası mı?
Mağaza dışından kurulan uygulama neden daha risklidir?
Mağaza sayfasında hangi bilgiler okunmalı?
Bu not işine yaradı mı?