Kısaltılmış bağlantı ve QR kod: açmadan önce yedi soru
Kısaltılmış bağlantı ve QR kod, hedefi açılmadan önce göstermez. Kaynağa, kayıtlı ada ve istenen bilgiye bakan yedi soruluk bir karar yöntemi anlatılıyor.
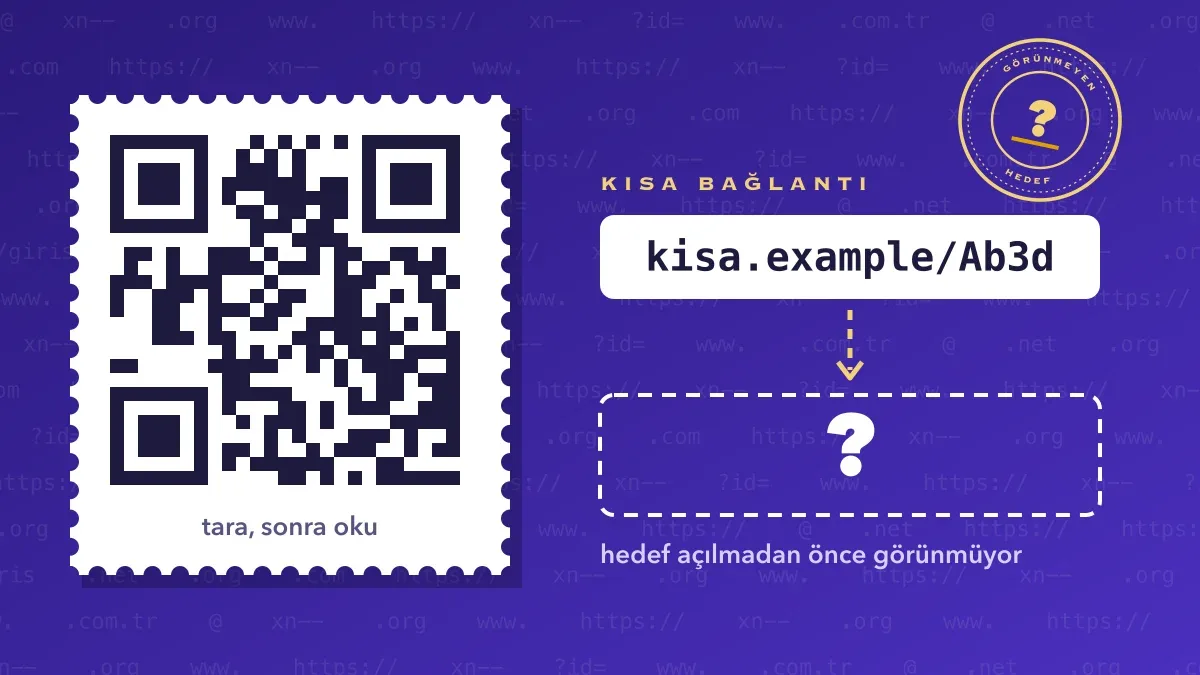
Bir QR kodun içinde gözle okunabilen tek bir harf yoktur; bir kısaltılmış bağlantıda ise hedef adresin yalnızca dört beş karakteri görünür. İkisinin ortak noktası, gidilecek yerin açılmadan önce görünmemesidir. Bu not, hedefi görünmeyen bağlantılar için bir karar yöntemi önerir ve yöntemi 4 Kasım 2026'da okunan gerçek bir sayfa üzerinde dener.
Kısaltılmış bağlantı hedefi nasıl saklar
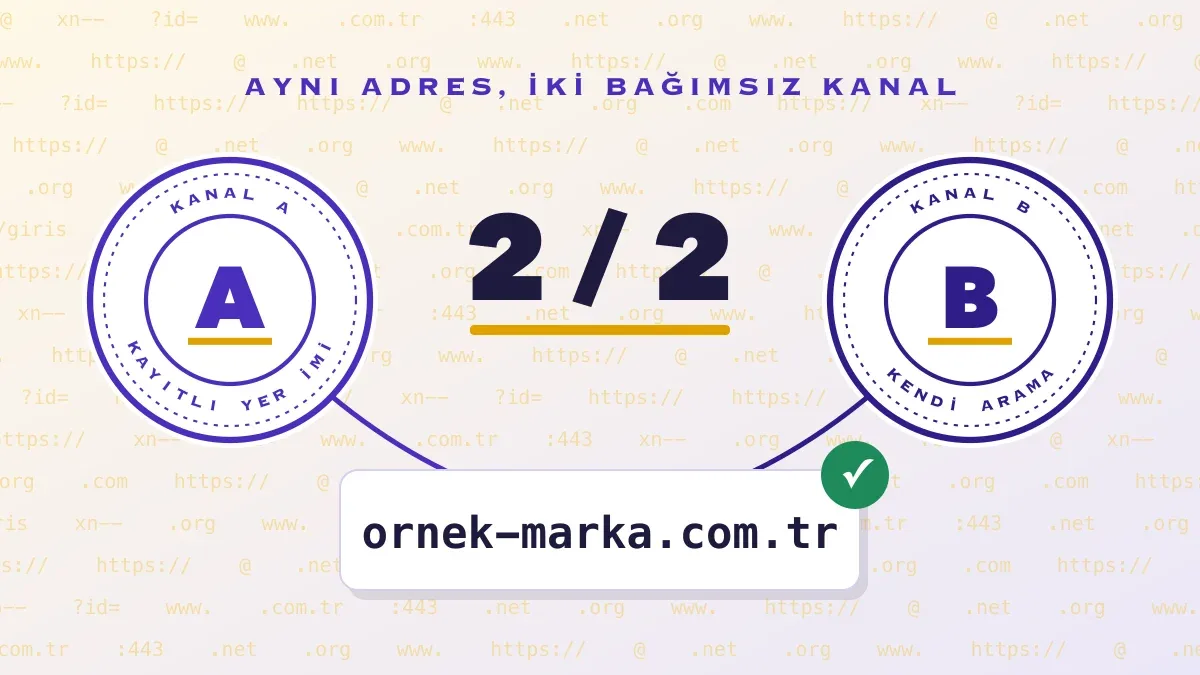
Kısaltma hizmeti, uzun bir adresi kendi alan adı altında kısa bir koda bağlar. Kod bir tabloda saklanır ve bağlantı açıldığında hizmet ziyaretçiyi tablodaki adrese yönlendirir. Ziyaretçinin adres çubuğunda önce hizmetin adı görünür, hedef ancak yönlendirmeden sonra belirir.
Kodun kısa olması, adresin kısa olmasından çok adres alanının küçük olması demektir. Dört karakterlik bir kod, harf ve rakamlarla 62 üzeri 4 yani 14.776.336 farklı bağlantıyı adresleyebilir; altı karakter 56,8 milyar sayısına çıkar. Bu rakamlar kodun kaç bağlantı tutabildiğini gösterir, bir bağlantının güvenli olup olmadığını göstermez.
Bazı hizmetlerde bağlantı oluşturulduktan sonra hedef değiştirilebilir. Aynı kısa bağlantı bir gün yasal bir sayfaya, başka bir gün başka bir sayfaya götürebilir. Bu davranış hizmete göre değişir ve bu notta tek tek doğrulanmadı; yine de bir kısa bağlantının dün güvenli çıkması bugünün güvencesi olmaz.
Kısaltma kötü bir araç mı
Kısaltma tek başına kötü niyetin işareti sayılmaz. Karakter sınırı olan bir gönderide, basılı bir afişte ya da SMS ücretinin karakter başına hesaplandığı bir mesajda kısa adres gerçek bir ihtiyaçtır. Sorun, ziyaretçinin hedefi görememesidir. Bu eksik, bağlantıyı gönderen kaynağın doğruluğuyla kapatılabilir; kaynak belirsizse eksik kapanmaz.
Hedefi görmenin yolları sınırlıdır
Masaüstünde fareyi bağlantının üstüne getirmek, tarayıcının durum çubuğunda adresi gösterir. Kısaltılmış bağlantıda görünen adres hedefin adresi olmaz, kısa adrestir. Telefonda uzun basmak da aynı bilgiyi verir.
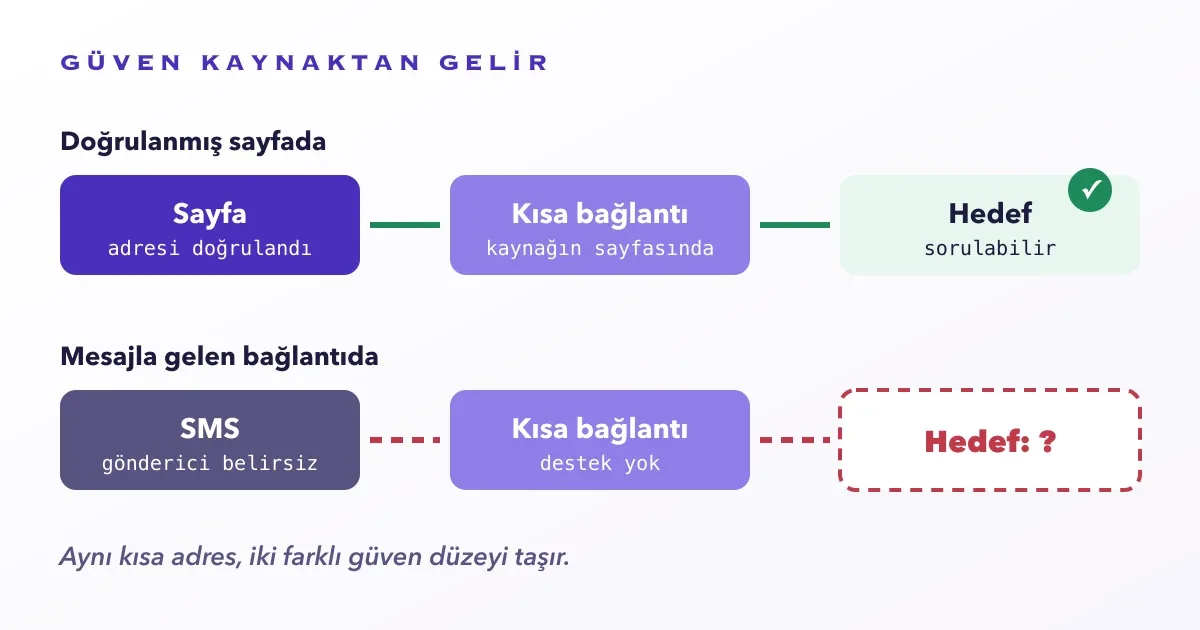
Elde üç seçenek kalır. Birincisi hizmetin sunduğu önizleme sayfasıdır; her hizmette yoktur ve davranışı hizmete bağlıdır. İkincisi, sayfa açıldıktan sonra adres çubuğundaki son adrese bakmaktır; bu durumda sayfa zaten yüklenmiştir ve bilgi girmeden önce okumak gerekir. Üçüncüsü, bağlantının bulunduğu yerin güvenilirliğine bakmaktır. Bu üçüncü yol çoğu durumda tek gerçek ölçüt olur: kısaltılmış bağlantı, kaynağı doğrulanmış bir sayfada duruyorsa kaynağın güvenini taşır, bir mesajın içinde gelmişse taşımaz.
Yönlendirme tek adımla bitmeyebilir. Bir kısa bağlantı hedefe giderken birden fazla kısaltma hizmetinden geçebilir; son adres adres çubuğunda görünür, aradaki duraklar ise görünmez. Zincirdeki her durak ayrı bir kayıtlı ada aittir ve her biri hedefi değiştirebilecek bir noktadır. Bu yüzden "hedef görünüyor" ifadesi, son adres okunabildiğinde olduğu kadar zincirin nereden başladığı bilindiğinde güven verir.
Açmadan önce yedi soru
Aşağıdaki sorular sırayla sorulur. İlk üçünden birinde belirsizlik varsa bağlantı açılmaz.
| Soru | Neye bakılır | Durma işareti |
|---|---|---|
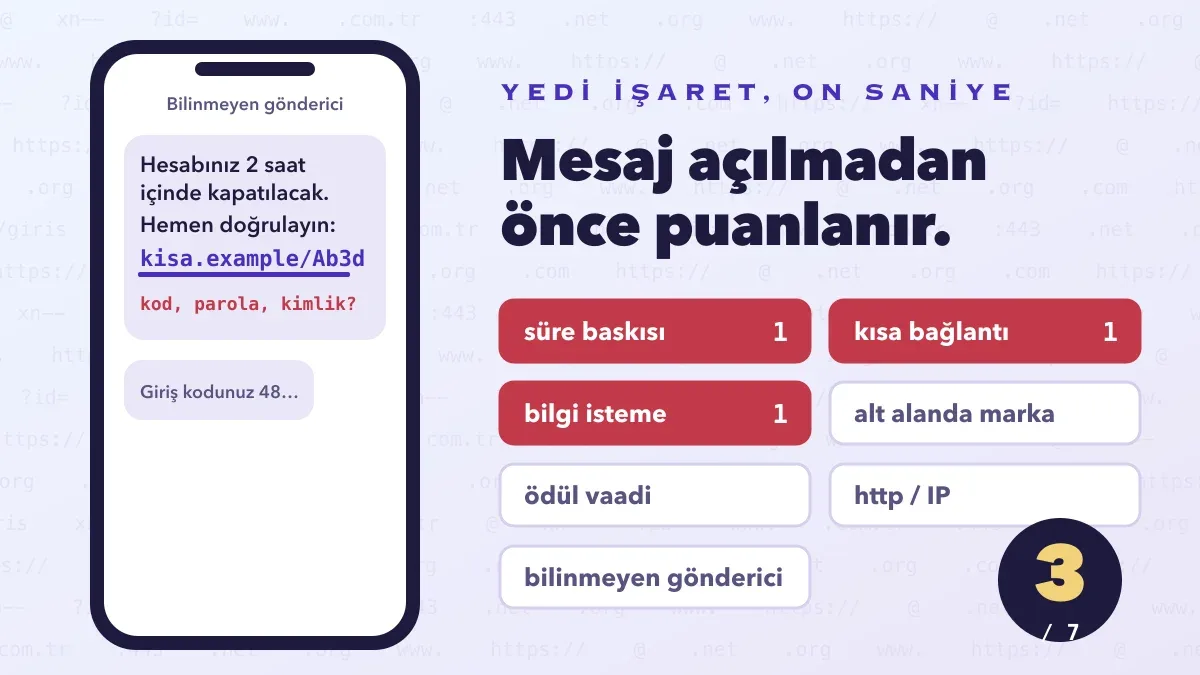
| 1. Bağlantıyı nerede gördüm? | Doğrulanmış bir sayfa mı, mesaj mı | Beklenmeyen mesaj, tanımadığım gönderici |
| 2. Kısaltma hizmeti tanıdık mı? | Kısa adın kayıtlı alan adı | Hiç duymadığım, yeni bir alan adı |
| 3. Hedef görünüyor mu? | Önizleme veya son adres | Hedef hiçbir yoldan görülemiyor |
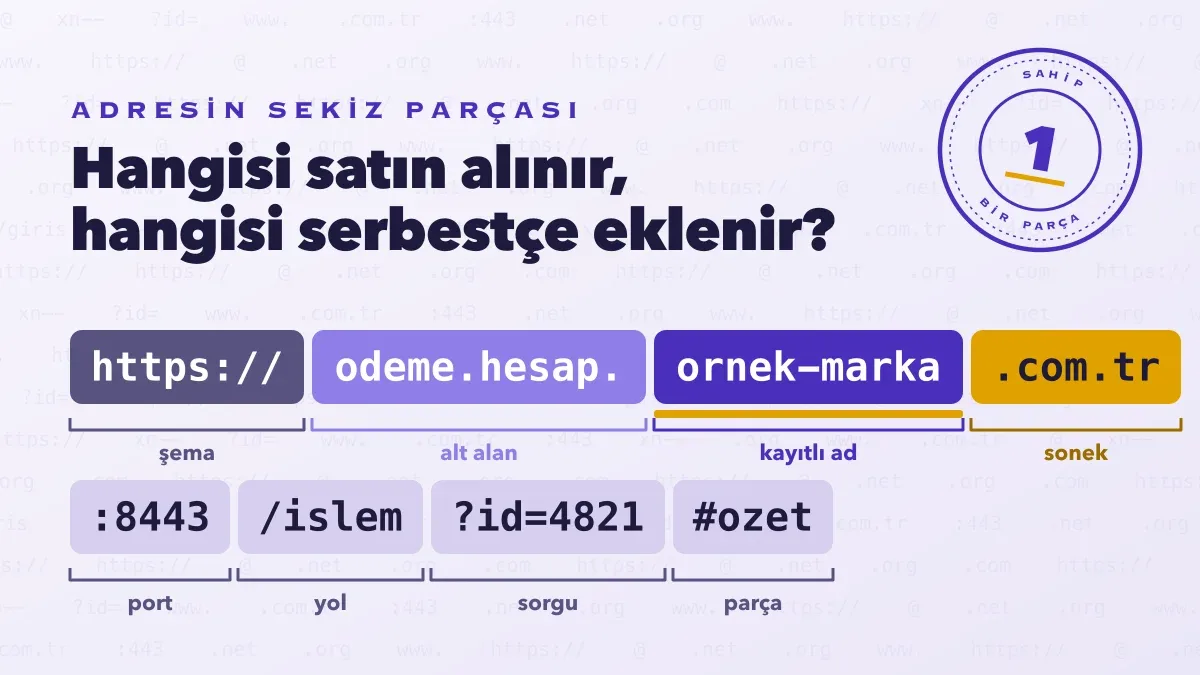
| 4. Hedefin kayıtlı adı ne? | Adres parçalama | Marka adı alt alan veya önek olarak geçiyor |
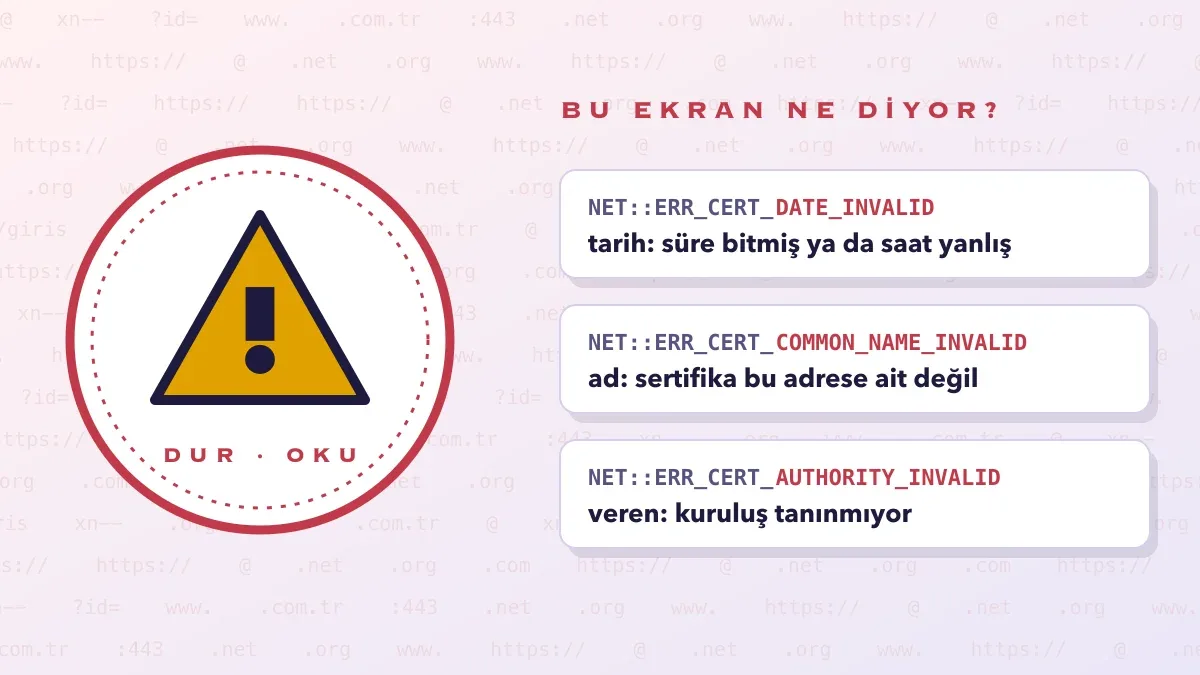
| 5. Bağlantı şifreli mi? | https ve sertifika uyarısı yok | http veya IP adresi |
| 6. Benden ne istiyor? | Parola, kod, kimlik, kart | Süre baskısı ve bilgi isteği birlikte |
| 7. Başka yoldan doğrulanabilir mi? | Sitenin kendi kanalı | Doğrulayacak ikinci bir yol yok |
Dördüncü soru, daha önce anlatılan adres parçalama işidir. Beşinci sorunun ardında sertifika uyarılarının anlamı yatar. Yedinci soru ise kısa yoldur: bilgi başka bir yerden alınabiliyorsa bağlantıya hiç gerek kalmaz.
QR kod: gözün okuyamadığı adres
QR kod, adresi bir desenin içinde saklar ve metin olmadığı için yazım hatası ya da tuhaf alt alan gibi klasik işaretler görünmez. ESET'in 18 Ağustos 2026 tarihli Türkiye basın bülteni, QR kodlu kimlik avının bu özelliğinden yararlandığını, kodların kötü amaçlı bağlantıları gizleyip kurumsal e-posta filtrelerini atlatabildiğini ve saldırganların uzun adresleri kısa bağlantılara çevirip QR kodlara gömdüğünü anlatıyor. Bülten, şüpheli e-postadaki QR kodunun taranmamasını ve göndericinin ayrı bir kanaldan doğrulanmasını öneriyor.
Basılı bir kodun üstüne başka bir kod yapıştırmak da teknik olarak kolaydır. Duvardaki, masadaki ya da ilan panosundaki bir kodun kenarına bakılır: kâğıdı kalkık, çevresinden farklı baskılı ya da sonradan eklenmiş görünen kod taranmaz. Adresi yazarak ulaşılabilen bir hizmet için kod yerine adres yazılır.
Bir yüzeydeki kodun kaynağı, kodu orada kimin bıraktığına bağlıdır. Çoğu telefon kamerası kodu çözdükten sonra adresi bir bildirim olarak gösterir ve açma işlemi ayrı bir dokunuşla yapılır. Bu aralık, adresin okunacağı yerdir: kamera uygulaması adresi gösteriyorsa yukarıdaki yedi soru bu aralıkta sorulur.
Kaynağı doğrulanmış sayfadaki kısa bağlantı
Küçük bir örnek ilkeyi somutlaştırır. 4 Kasım 2026'da Betroy'un betroy193.com adresindeki ana sayfada, Telegram etiketli bağlantı broy.link kayıtlı adındaki kısa bir yola gidiyordu; sayfanın başka yerlerinde başka kısa yollar da vardı. Bu bağlantıların hedefleri bu notta açılmadı ve içerikleri doğrulanmadı.
Örnek şunu gösterir: sitenin kendi sayfasında duran bir kısa bağlantı, o sayfanın doğruluğuna yaslanır. Sayfanın kendisinin doğru adreste olduğundan emin olunmuşsa kısa bağlantı bu güveni taşır; emin olunmamışsa taşımaz. Aynı kısa adres bir SMS'te gelseydi, onu destekleyecek bir sayfa olmayacaktı. Bu fark, mesajlarla gelen bağlantıların neden ayrı bir sınıfta ele alındığını açıklar.
Giriş sayfası açıldıysa
Kısa bağlantı ya da QR ile bir giriş veya hesap sayfası açıldıysa, parola yazılmadan önce adres çubuğundaki kayıtlı ad okunur. Kayıtlı ad beklenen ad değilse sayfa kapatılır. Sertifika uyarısı varsa sayfa içinde ilerlenmez. Kodu ya da parolayı yazmış olan okuyucu, parolayı hesabın resmî giriş sayfasından değiştirir.
Sahte olduğundan şüphelenilen bir bağlantı için Google'ın Güvenli Tarama bildirim sayfası kullanılabilir. Türkiye'de siber olay bildirimleri için USOM sayfası, hizmetlerin siberguvenlik.gov.tr adresinden sürdüğünü 4 Kasım 2026'da duyuruyordu.
Bağlantıyı paylaşan taraf için de bir ölçüt vardır. Kısa bağlantı paylaşırken uzun adresi de yazıya ekleyen, QR kodun yanına adresi yazılı olarak koyan bir kuruluş, okuyucuya hedefi doğrulama imkânı tanımış olur. Hedefi hiçbir yerde görünür kılmayan bir paylaşım, doğrulanması en zor paylaşımdır ve bu tek başına dikkat gerektirir.
Kaynaklar ve sınırlar
Bu nottaki yöntem tek başına bir adresi güvenli ilan etmez; yalnızca hangi bilgilerin eksik olduğunu gösterir. ESET bülteni kurumsal güvenlik bakışıyla yazılmıştır, bireysel kullanım için doğrudan uyarlanmamıştır. Betroy sayfasındaki bağlantılar girişsiz okunmuştur ve içerikleri değişebilir.
Sık sorulan sorular
Kısaltılmış bağlantı her zaman güvensiz midir?
QR kod taranınca bağlantı otomatik açılır mı?
Kısa bağlantının hedefi açmadan nasıl öğrenilir?
Bu not işine yaradı mı?