Tarayıcı güvenlik uyarısı ne demek? Hata kodları sözlüğü
Kırmızı bir uyarı ekranı üç ayrı kaynaktan çıkabilir. Üç hata kodunun sözlüğü, cihaz saati sınaması ve beş adımlık karar akışı birlikte anlatılıyor.
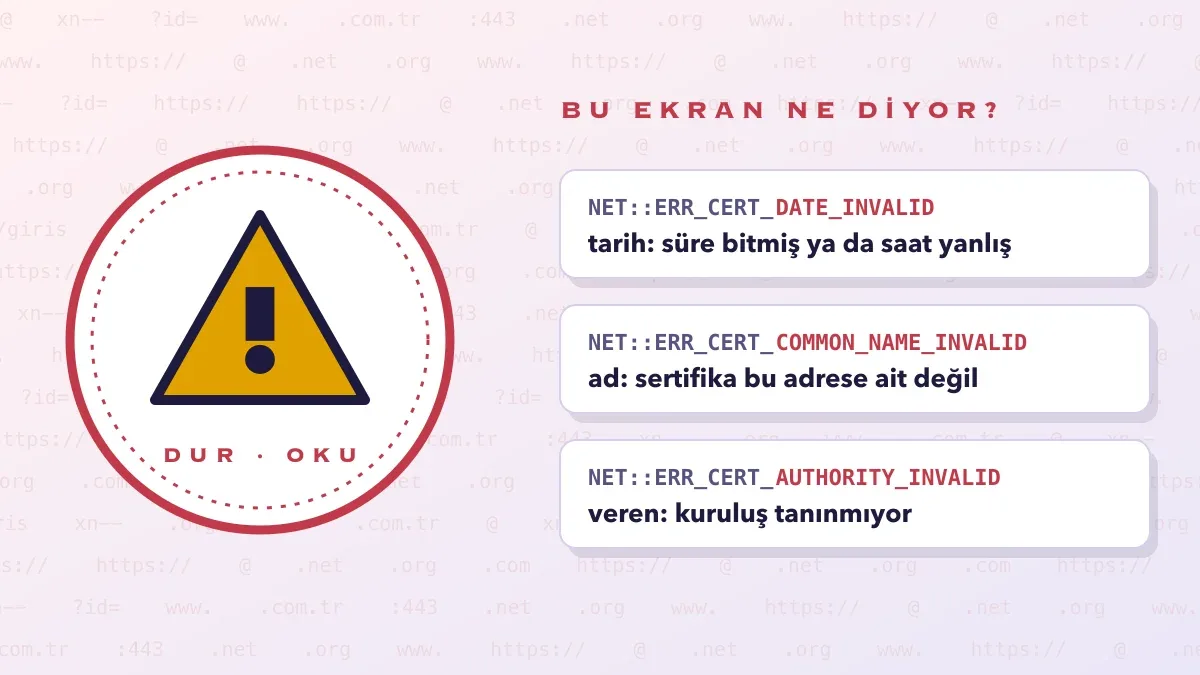
Kırmızı bir ekran, sayfanın yerine geçmiş. Üstünde "Bağlantınız gizli değil" ya da "Tehlikeli site" gibi bir ifade yazıyor ve altında bir "Gelişmiş" düğmesi duruyor. Bu ekranlar birbirine benzer, ama aynı şeyi söylemezler. Tarayıcı güvenlik uyarısı üç ayrı kaynaktan çıkabilir ve her birinin cevabı farklıdır; yanlış okunan bir uyarı ya gereksiz bir korkuya ya da tehlikeli bir devam etme kararına yol açar.
Tarayıcı güvenlik uyarısının üç ailesi
Adres çubuğunda ya da sayfada görünen uyarılar üç gruba ayrılır. Hangi gruba girdiğini ayırt etmek, sonraki adımı belirler.
| Ekran | Kaynağı | Ne demek | Ne yapılır |
|---|---|---|---|
| "Bağlantınız gizli değil" ve bir hata kodu | Sertifika denetimi | Tarayıcı, karşıdaki sitenin kimliğini doğrulayamadı | Önce nedeni bul, sonra devam kararı ver |
| Tam sayfa kırmızı uyarı ("Tehlikeli" ya da "Aldatıcı" ifadesiyle) | Güvenli Tarama listesi | Site, zararlı ya da aldatıcı olarak işaretlenmiş | Sayfa kapatılır, bilgi girilmez |
| Adres çubuğunda "Güvenli değil" etiketi | Şifresiz bağlantı | Bağlantı şifreli değil, üçüncü kişiler veriyi okuyabilir | Bilgi girilmez |
Chrome'un yardım sayfası ikinci satırı şu cümleyle anlatır: tam sayfa kırmızı bir uyarı görülürse site Güvenli Tarama tarafından işaretlenmiş olabilir ve siteyi kullanmamak gerekir. Üçüncü satır için aynı sayfa, bağlantının gizli olmadığını ve üçüncü kişilerin sitedeki verileri görebileceğini ya da değiştirebileceğini söyler.
Üç hata kodunun sözlüğü
Sertifika uyarıları, Chrome'da NET::ERR_ ile başlayan kodlarla gelir. Aşağıdaki üç kod en sık karşılaşılanlardır.
| Kod | Anlamı | Olası nedenler | İlk kontrol |
|---|---|---|---|
NET::ERR_CERT_DATE_INVALID | Sertifikanın süresi dolmuş ya da henüz başlamamış | Sitenin sertifikasını yenilememesi; cihaz saatinin yanlış olması | Cihazın tarih ve saati |
NET::ERR_CERT_COMMON_NAME_INVALID | Sertifika, yazılan alan adını kapsamıyor | Hatalı kurulmuş sertifika, adres uyumsuzluğu | Adresin harf harf doğruluğu |
NET::ERR_CERT_AUTHORITY_INVALID | Tarayıcı sertifikayı veren kuruluşa güvenmiyor | Kendi imzasıyla verilmiş sertifika, eksik zincir, bağlantıyı araya girerek okuyan bir yazılım | Başka sitelerde de uyarı var mı |
İkinci kodun adresle ilişkisi özellikle dikkat ister. Yazılan adrese ait olmayan bir sertifika, adres yanlış yazıldığında ya da bağlantı beklenmedik bir yere yöneldiğinde de bu hatayı üretir. Bu yüzden kod görüldüğünde adres önce parçalarına ayrılır.
Uyarı bir sitede mi, her yerde mi
Teşhiste ilk soru kapsamdır. Uyarı yalnızca bir sitede çıkıyorsa nedeni çoğunlukla o sitedir ya da yazılan adrestir. Birçok sitede aynı anda çıkıyorsa nedeni genellikle cihaz ya da ağdır.
Chrome'un yardım sayfası, birden fazla sitenin etkilendiği durumlarda internet bağlantısının, modemin ve yönlendiricinin kontrol edilmesini, tarayıcının güncel olduğundan emin olunmasını, gizli modda ve uzantılar kapalıyken denenmesini önerir. Aynı sayfa, güvenlik duvarı ya da antivirüsün bağlantıyı engelliyor olabileceğini de belirtir. Antivirüs yazılımları şifreli bağlantıları kendi sertifikalarıyla araya girerek inceleyebilir; bu durumda uyarı siteden değil cihazdaki yazılımdan gelir. Bu not, bir erişim kısıtlamasını aşmanın ya da ağ ayarı değiştirmenin yolunu anlatmaz ve önermez.
Cihaz saati sınaması
NET::ERR_CERT_DATE_INVALID en kolay sınanan koddur. Cihazın tarih ve saati yanlışsa, her sertifika ya henüz başlamamış ya da bitmiş görünür. Bu durumda uyarı tüm şifreli sitelerde çıkar. Saat doğru ayarlandığında sayfa açılıyorsa sorun cihazdaydı. Saat doğruysa ve yalnızca tek sitede çıkıyorsa, sitenin sertifikası gerçekten bitmiş olabilir ve yapılacak şey, bilgi girmeden beklemektir.
"Gelişmiş" düğmesinin arkasında ne var
Sertifika uyarısının altındaki devam seçeneği, doğrulanamayan kimlikle bağlantı kurmayı kabul eder. Bağlantı şifreli kalabilir, ama karşıdaki tarafın söylediği kişi olduğu doğrulanmamıştır. Parola, doğrulama kodu ya da kart bilgisi isteyen bir sayfada bu seçenek kullanılmaz. Bazı sitelerin adresleri, HSTS adı verilen bir başlıkla tarayıcıya yalnızca şifreli bağlantı kullanılacağını bildirir; bu sitelerde devam seçeneği hiç sunulmayabilir. Bu sitenin kendi yanıt başlığı da bir yıllık bir HSTS bildirimi taşır.
Üç adres, sıfır uyarı
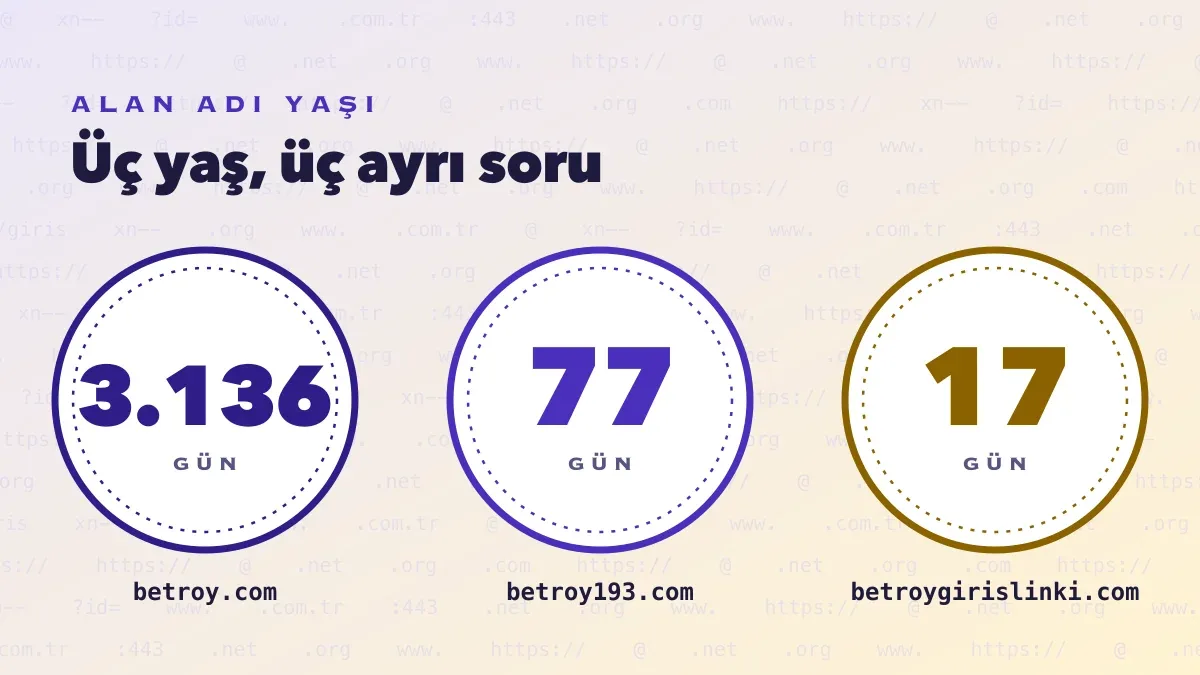
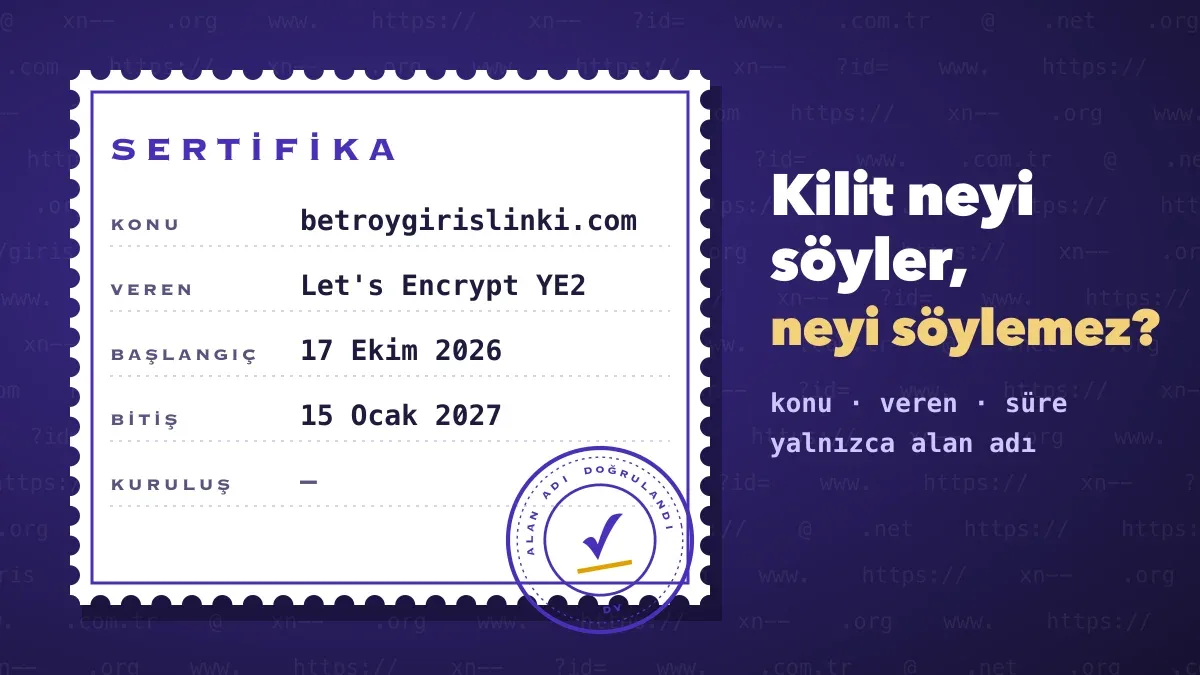
4 Kasım 2026'da üç alan adının sertifikası bir betikle okundu ve üçünde de sertifika zinciri doğrulandı; betik hiçbir hata bildirmedi. Bu, tarayıcının bu adreslerde kırmızı bir uyarı üretmeyeceği anlamına gelir. Anlamadığı şey ise sitenin güvenilirliğidir: doğrulanan, yalnızca sertifikanın alan adına ve geçerlilik süresine uyduğudur. Sertifika alanlarının okunması bu ayrımı ayrıntılı anlatır.
Aynı ekran, üç kurgusal durum
Kodlar gerçek durumlarda şöyle karşılık bulur. Üç senaryo da kurgusaldır.
Pili biten telefon. Telefon kapanıp açıldıktan sonra saat yıllar geriye dönmüş. İlk açılan şifreli sitede NET::ERR_CERT_DATE_INVALID çıkıyor, ardından sonraki üç sitede de aynısı. Kapsam geniş, kod tarihle ilgili: saat otomatik ayara alınır ve sayfalar yeniden denenir.
Bir harf yanlış yazılmış adres. Adres çubuğuna ornek-marka-giris.com yazılmış ve sayfa NET::ERR_CERT_COMMON_NAME_INVALID ile durmuş. Kapsam dar, tek adres etkilenmiş ve kod ad uyuşmazlığına işaret ediyor. Adres harf harf kontrol edilir; hangi adın açılmak istendiği, kayıtlı ad üzerinden netleştirilir.
Her sitede çıkan uyarı. Bilgisayara yeni bir güvenlik yazılımı kurulmuş ve ardından NET::ERR_CERT_AUTHORITY_INVALID birçok sitede görünüyor. Uyarının kaynağı sitelerden çok bilgisayardaki yazılımdır; bu durum yazılımın ayarlarına ve üreticisinin yardım sayfasına bakılarak çözülür. Bir sayfada ilerlemek çözüm sayılmaz.
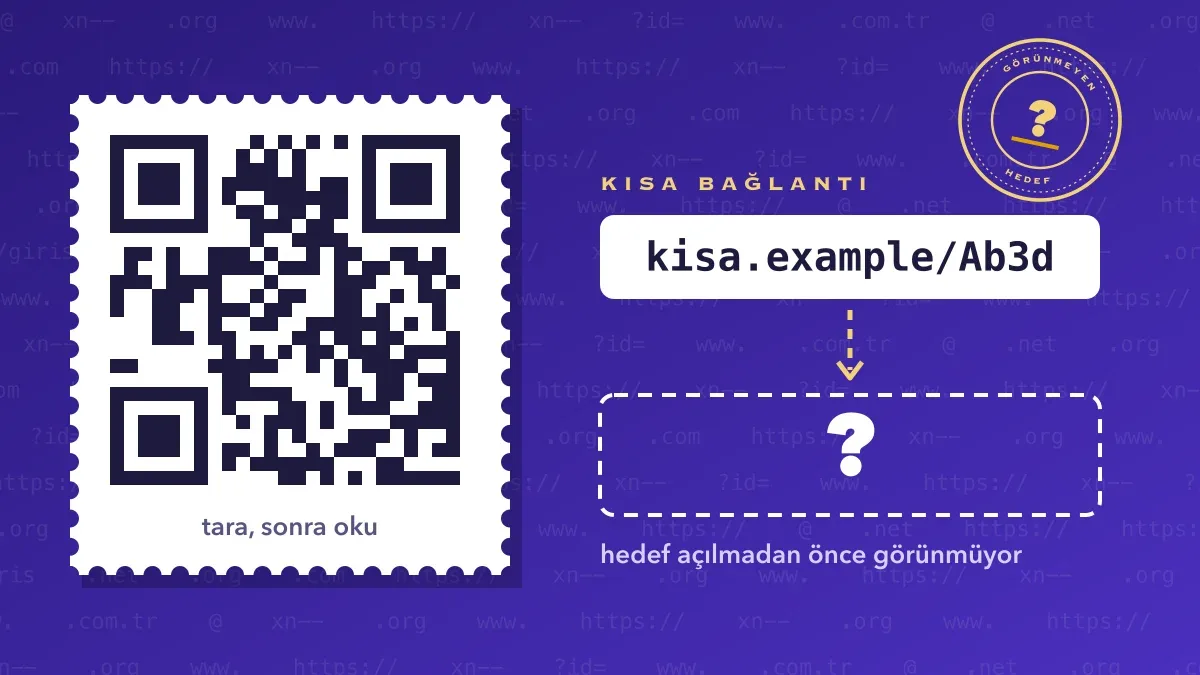
Uygulama içinde açılan bağlantılar ayrı bir durumdur. Mesajlaşma ya da sosyal ağ uygulaması bağlantıyı kendi gömülü tarayıcısında açtığında adres çubuğu sınırlı görünür ve uyarı ekranları da farklı olabilir. Uyarı görülmese bile adresin tamamı okunamıyorsa bağlantı ana tarayıcıya aktarılır, orada tam adres ve kilit bilgisi görülür. Karar akışı bu aktarımdan sonra uygulanır.
Uyarı görüldüğünde karar akışı
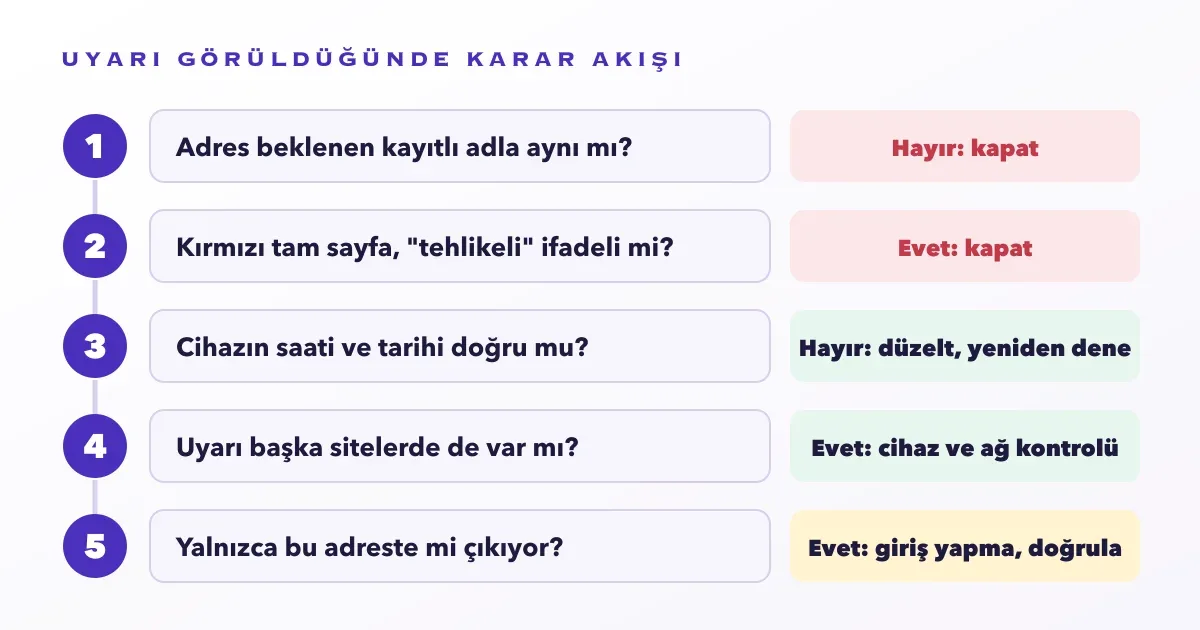
- Adres, beklenen kayıtlı adla birebir aynı mı? Değilse sayfa kapatılır.
- Uyarı kırmızı tam sayfaysa ve "Aldatıcı" ya da "Tehlikeli" ifadesi taşıyorsa sayfa kapatılır.
- Cihazın saati ve tarihi doğru mu?
- Uyarı başka sitelerde de çıkıyor mu? Çıkıyorsa cihaz ve ağ kontrol edilir.
- Yalnızca bu adreste çıkıyorsa giriş yapılmaz; adresin doğrulaması iki bağımsız kanalla yapılana kadar beklenir.
Sahte olduğundan şüphelenilen sayfa
Sahte ya da aldatıcı görünen bir sayfa, Google'ın Güvenli Tarama bildirim sayfasından bildirilebilir. Türkiye'de siber ihbar süreçleri, USOM sayfasında 4 Kasım 2026'da duyurulduğu üzere siberguvenlik.gov.tr adresinden yürütülüyor. Parolasını bir sahte sayfaya yazmış olan okuyucu, parolayı hesabın kendi giriş sayfasından, adresi kendi yazarak açıp değiştirir.
Bildirim öncesinde üç şey saklanır: uyarının ekran görüntüsü, adres çubuğundaki tam adres ve uyarının görüldüğü saat. Adres kopyalanırken tıklanabilir bir bağlantı olarak değil metin olarak saklanır; böylece yanlışlıkla yeniden açılmaz. Sayfada herhangi bir bilgi girilmişse, bu bilginin hangisi olduğu da not edilir ve ilgili hesabın parolası ile doğrulama ayarları vakit kaybetmeden yenilenir.
Sık sorulan sorular
Sertifika uyarısındaki devam seçeneği güvenli midir?
Uyarı yalnızca bir sitede çıkıyorsa neden o sitededir?
Tarayıcı güvenlik uyarısı nereye bildirilir?
Bu not işine yaradı mı?