SSL sertifikası nasıl okunur: kilidin ardındaki alanlar
Kilit simgesi yalnızca alan adını ve şifreli bağlantıyı doğrular. Üç adresin sertifikası 4 Kasım 2026'da okundu; konu, veren, süre ve kuruluş alanı açıklanıyor.
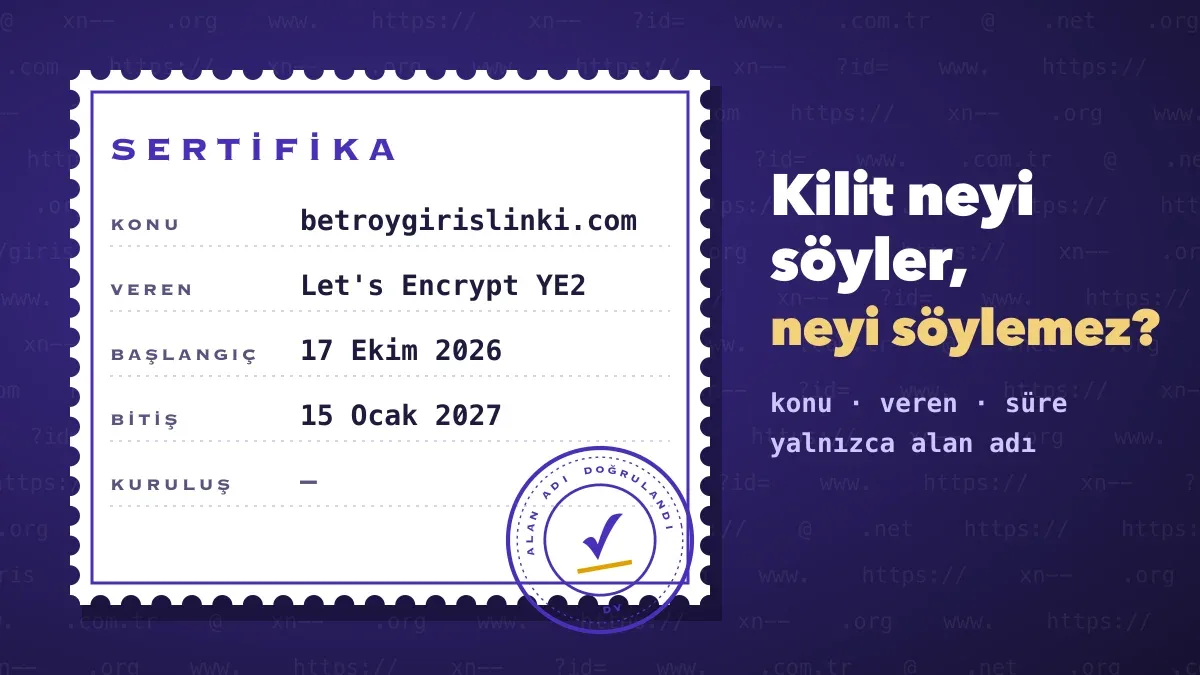
Adres çubuğundaki kilit tek bir soruya cevap verir: tarayıcı ile adresteki alan adı arasındaki bağlantı şifreli mi ve karşıdaki taraf o alan adı için sertifika taşıyor mu? "Bu site güvenilir mi?" sorusuna cevap vermez. Chrome'un yardım sayfası da bunu söyler: güvenli bir bağlantı, sitenin güvenilir olduğunu ya da doğru sitede bulunulduğunu garanti etmez. SSL sertifikası bu sınırı bilerek okunduğunda, bir adresin hangi sorularının cevaplandığını görmek mümkün olur.
SSL mi, TLS mi
Sertifikaları kullanan şifreleme protokolünün bugünkü adı TLS'dir; SSL bunun eski adıdır ve gündelik dilde sertifikanın adı olarak kalmıştır. Burada halk arasındaki adıyla SSL sertifikası denir; teknik karşılığı TLS sertifikasıdır. Sertifika, bir alan adı için bir kuruluşun verdiği imzalı bir kimlik kartı gibidir: kimin adına, kim tarafından, ne zamana kadar verildiğini yazar.
Üç adreste okunan SSL sertifikası alanları
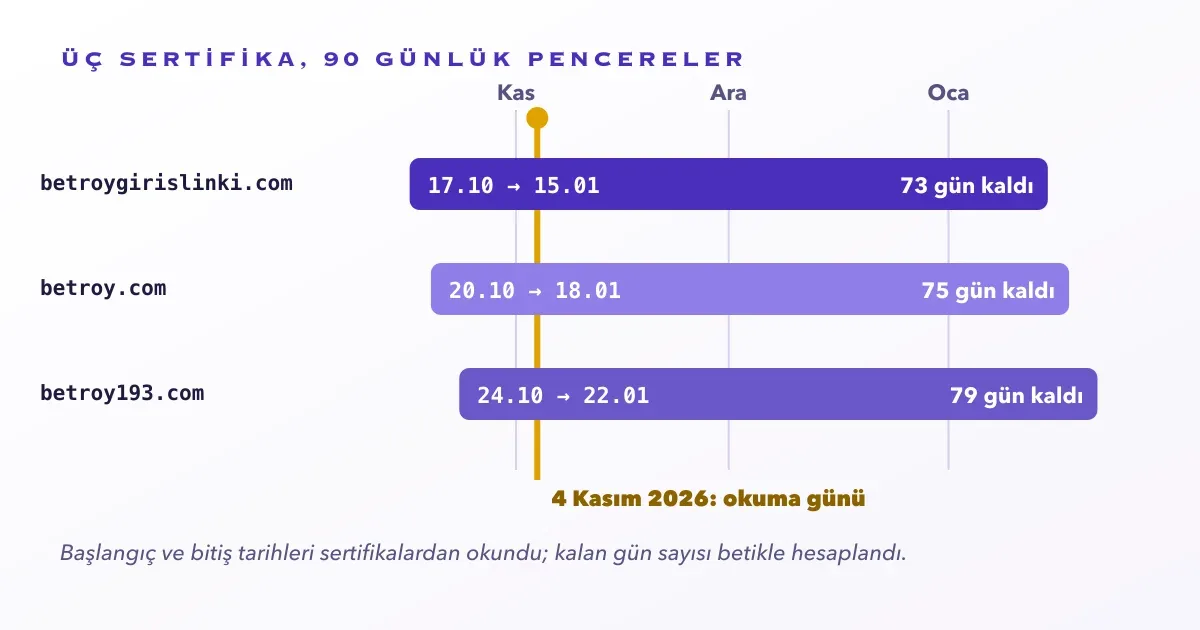
4 Kasım 2026'da 02.25 UTC'de üç alan adının sertifikası, bir betikle yalnızca okundu. Betik, her adrese standart bir TLS bağlantısı açtı ve sunucunun gönderdiği sertifikanın alanlarını kaydetti; sayfa içeriği istenmedi, hiçbir yere giriş yapılmadı. Adreslerden biri bu sitenin kendi adresidir.
| Alan | betroygirislinki.com | betroy193.com | betroy.com |
|---|---|---|---|
| Konu (CN) | betroygirislinki.com | betroy193.com | betroy.com |
| Kapsanan adlar | ad ve tüm alt alanlar (*) | ad ve tüm alt alanlar (*) | ad ve tüm alt alanlar (*) |
| Veren | Let's Encrypt (YE2) | Google Trust Services (WE1) | Let's Encrypt (YE1) |
| Başlangıç | 17 Ekim 2026 | 24 Ekim 2026 | 20 Ekim 2026 |
| Bitiş | 15 Ocak 2027 | 22 Ocak 2027 | 18 Ocak 2027 |
| Süre | 90 gün | 90 gün | 90 gün |
| Kuruluş (O) alanı | yok | yok | yok |
| Kalan süre (4 Kasım) | 73 gün | 79 gün | 75 gün |
| Protokol | TLS 1.3 | TLS 1.3 | TLS 1.3 |
Üç sertifika da geçerli olarak doğrulandı. Süreler betikle hesaplandı: başlangıç ile bitiş arasındaki gün sayısı üçünde de 90'dır.
Alanlar tek tek: ne söylüyor, ne söylemiyor
Konu ve kapsanan adlar. Sertifika, adres çubuğundaki alan adıyla eşleşiyorsa tarayıcı sessiz kalır; eşleşmiyorsa uyarı verir. Tablodaki yıldızlı kayıt, alan adının altındaki her etiketi kapsar. Yani herhangi-bir-ad.betroy193.com biçimindeki bir adresi aynı sertifika karşılayabilir. Bu, alan adının sahibi için bir kolaylıktır; okuyucu için ise sertifikanın "geçerli" olmasının, alt alanın ne sunduğu hakkında bir şey söylemediği anlamına gelir.
Veren. İki sertifikayı Let's Encrypt, birini Google Trust Services vermiştir. Verenin tanınmış bir kuruluş olması, adresin arkasındaki işletmenin niyeti hakkında bilgi taşımaz. Veren, yalnızca alan adı üzerindeki kontrolü doğrulamıştır. İçerik dağıtım hizmetleri de sertifikayı çoğu zaman kendileri seçip değiştirir; farklı verenler farklı işletmeler anlamına gelebilir de gelmeyebilir de.
Kuruluş alanı. Üç sertifikada da kuruluş (O) alanı yok. Bu, sertifikaların yalnızca alan adı doğrulamalı (DV) olduğunu gösterir. Let's Encrypt'in sıkça sorulan sorular sayfası da yalnızca alan adı doğrulamalı sertifika verdiğini, kuruluş (OV) ya da genişletilmiş doğrulama (EV) sertifikası sunmadığını belirtir. Bir sertifikada işletme adı görünmesi gerekir diye bir beklenti oluşmuşsa, yanlış yere bakılmaktadır.
Sertifika tek başına gelmez. 4 Kasım 2026'daki bağlantıda bu sitenin sunucusu üç sertifika gönderdi: kendi sertifikası, onu imzalayan YE2 ara sertifikası ve ara sertifikayı imzalayan Root YE. Tarayıcı bu zinciri kendi güvenilen kökleriyle karşılaştırır; zincirin her halkası bir üsttekini doğrular. Zincir eksik ya da güvenilmeyen bir kökte bitiyorsa tarayıcı uyarı verir. Okuyucu için zincirin ayrıntısı nadiren gerekir, ama veren alanının yalnızca zincirin en alt halkası olduğunu bilmek yanlış yorumları önler.
Bu beklentinin bir geçmişi de var. Genişletilmiş doğrulamalı sertifikalarda tarayıcılar bir dönem şirket adını adres çubuğunda ayrıca gösterdi. Chrome bu göstergeyi 2019'da 77 sürümüyle adres çubuğundan kaldırıp sayfa bilgisine taşıdı, Firefox 70 sürümüyle benzer bir değişiklik yaptı. Bugün şirket adı beklenip bulunmadığında bir eksiklik değil, sistemin olağan hâli görülür.
Sertifika süresi neden kısalıyor
Okuma notlarında en çok yanlış anlaşılan satır, bitiş tarihidir. 90 günlük bir sertifikanın birkaç hafta içinde bitecek olması bir uyarı işareti sayılmaz; yenilenme, bu sürelerde olağan işleyiştir. CA/Browser Forum'un SC-081v3 sayılı oylaması, en uzun sertifika süresini 398 günden 47 güne, Mart 2026'da başlayıp Mart 2029'da biten bir takvimle indiriyor. Ara basamaklar, ikincil kaynaklarda 15 Mart 2026'dan itibaren 200 gün ve 15 Mart 2027'den itibaren 100 gün olarak aktarılıyor. Üç sertifikanın 90 günlük süresi bu çizginin altında kalıyor.
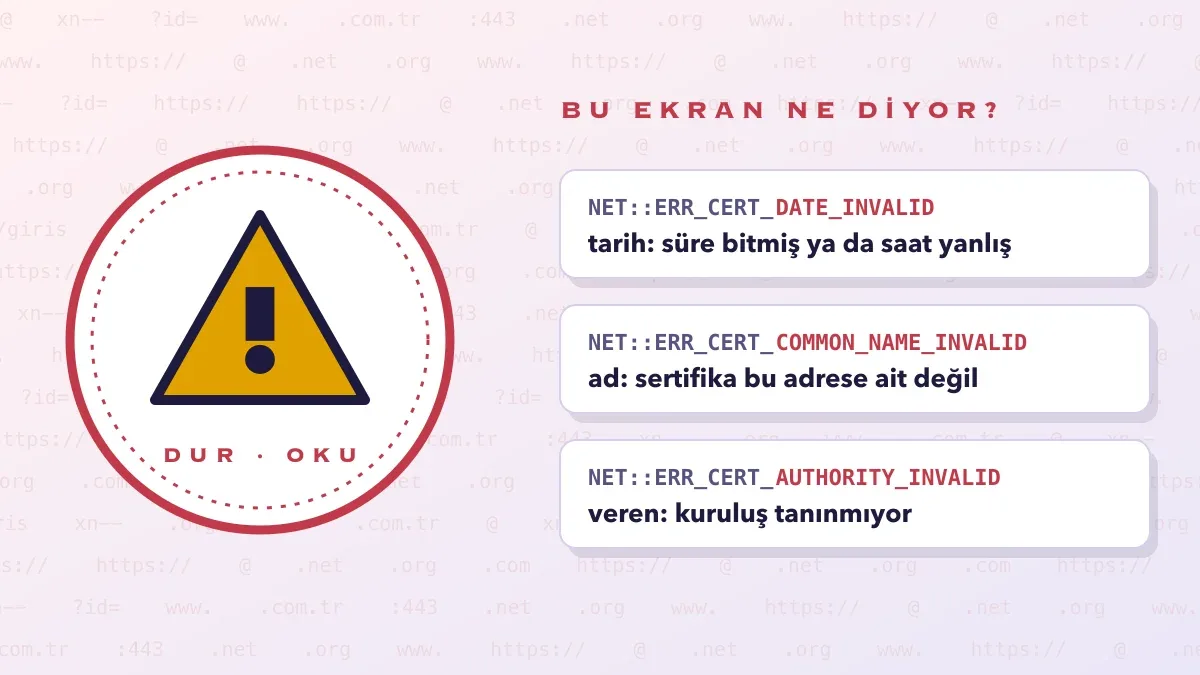
Asıl uyarı, süresi dolmuş sertifikadır. Tarayıcı bu durumda sayfayı açmadan önce bir hata ekranı gösterir; bu ekranın ne anlama geldiği tarayıcı güvenlik uyarısı notunda hata kodlarıyla anlatılıyor.
SSL sertifikası bilgisine nasıl ulaşılır
Adres çubuğunun başındaki simgeye tıklanır, açılan kutuda sertifikaya ilişkin bir bağlantı seçilir. Safari'de Apple'ın yardım sayfası, simgeye tıklayıp "Sertifikayı Göster"i seçmeyi anlatır. Chrome, Edge ve Firefox'ta menü adları sürüme göre değişir; genel yol aynıdır. Sertifika penceresinde konu, veren, başlangıç ve bitiş tarihleri ile alternatif adlar aranır.
Sertifika sahte siteyi ayıklamaz
Alan adı doğrulamalı bir sertifika, alan adının sahibi tarafından saniyeler içinde alınabilir. Sahte bir sayfa da bu yüzden kilit simgesi taşıyabilir. Let's Encrypt'in sorular sayfası, sertifikasını kullanan sitelerin arasında oltalama ya da zararlı yazılım siteleri bulunabileceğini ve bunların Google Güvenli Tarama'ya bildirilmesini söylüyor.
Bir sertifikanın var olduğu kamuya açık bir kayıt olarak da görülebilir. Certificate Transparency kayıtları, sertifika yetkililerinin verdiği sertifikaları herkesin sorgulayabileceği, silinemeyen bir listeye yazar. Bu kayıtlar sayesinde bir alan adı için verilen sertifikalar izlenebilir; bunun için bir izleme hizmetine abone olunur.
Okuma sırası
- Sertifikadaki alan adı, adres çubuğundaki alan adıyla birebir eşleşiyor mu?
- Veren kim ve bu, önceki ziyaretlerde de aynı mıydı? Yenilenmede veren değişebilir.
- Başlangıç ve bitiş tarihleri bugünü kapsıyor mu?
- Kuruluş alanı boşsa sertifika yalnızca alan adını doğruluyor; adresin kimin olduğu başka bir yoldan doğrulanır.
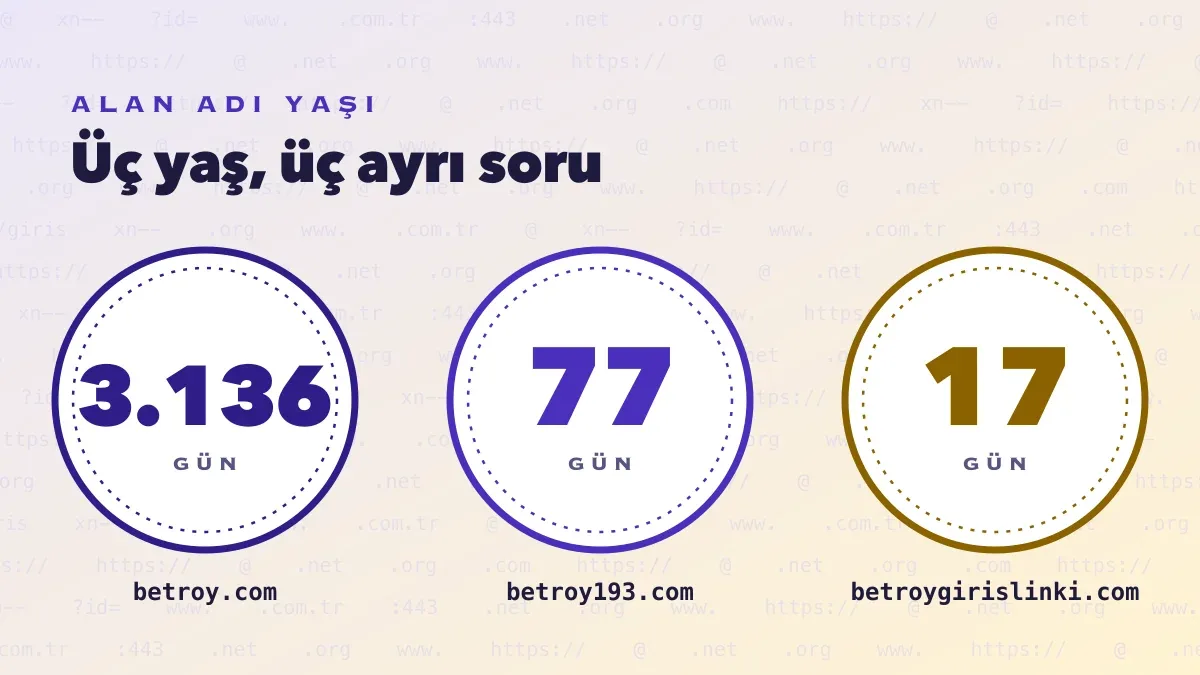
- Kayıtlı alan adının ne zaman alındığına alan adı yaşı kaydından bakılır.
Sertifikalar nasıl okundu
Sertifikalar Node.js'in TLS arayüzüyle okundu; değerler 4 Kasım 2026'da 02.25 UTC'de alındı ve sonradan değişebilir. Sertifikalardaki tarihler UTC'dir. Okuma yalnızca el sıkışma sırasında gönderilen kamuya açık alanları kapsar. Bu yazı, hiçbir adresin güvenli ya da resmî olduğunu söylemez; yalnızca kilidin neyi doğruladığını gösterir.
Sık sorulan sorular
Kilit simgesi sitenin güvenilir olduğunu gösterir mi?
Sertifikada şirket adı neden görünmüyor?
90 günlük sertifika kısa bir süre değil mi?
Bu not işine yaradı mı?